

- 目次
1.個人情報漏えいと初動対応の重要性
企業や組織における個人情報漏えいが後を絶ちません。特に、外部からの不正アクセスやランサムウェア攻撃は、情報の流出だけでなく、事業活動の停滞や自社の信用低下につながるおそれがあります。防御策を講じても、すべてのサイバー攻撃を防ぐことは困難です。そのため、攻撃を未然に防ぐだけでなく、異常を早期に検知し、被害が拡大する前に対応できる体制が求められます。
2.NIST CSFから考える検知と対応
セキュリティ対策を体系的に整理する考え方として、米国国立標準技術研究所(NIST)のサイバーセキュリティフレームワーク(CSF)があります。CSF 2.0では「統治」「識別」「防御」「検知」「対応」「復旧」の6つの機能が示されています。
外部からの攻撃による被害拡大を防ぐうえでは、異常を発見・分析する「検知」と、その結果を踏まえて必要な措置を講じる「対応」が重要です。しかし、防御や検知の仕組みを導入しているからといって、インシデント発生時に組織として適切に動けるとは限りません。
3.情報漏えい発生時に求められる対応
個人情報保護委員会は、情報漏えい等の発覚時に、組織内部での報告や被害拡大防止、事実関係の調査などを行うことが望ましいとしています。一定の要件に該当する場合は、報告や本人への通知も必要です。迅速な対応には、発生後ではなく平時から組織として備えることが求められます。
4.異常を検知しても組織が動けない理由
4-1.実務経験から感じた初動対応の重要性
私は、以前リモートアクセスシステムの保守運用に携わっていました。コロナ禍で利用者が急増し、システムの重要性が高まる中、異常発生時の対応スピードがお客さまからの信頼に関わることを実感しました。安定稼働に向けた対策を講じても、想定外の異常は発生します。その際、初動対応の優先順位が明確でなければ、現場の混乱や判断の遅れを招き、お客さまからの信頼を損なうおそれがあります。
この経験から、仕組みを整えるだけでなく、異常検知後の報告先や判断基準、役割分担を明確にしておく重要性を学びました。現在、セキュリティ業務に携わる中で、初動対応の遅れが被害拡大にもつながり得ることを踏まえ、その重要性をより強く感じています。
4-2.初動対応はどこで止まるのか
初動対応の一例として、監視システムが深夜に通常とは異なるアクセスや大量の外部通信を検知した場面を考えてみましょう。担当者は異常を把握しましたが、不正アクセスなのか、正規の業務による通信なのか判断できません。このとき、次のような課題が生じる可能性があります。
(1)報告先が分からない
異常を発見しても、報告すべき担当者が不明確な状態では対応が進みません。特に夜間や休日には、担当者不在によって連絡が滞る可能性があります。
(2)緊急度を判断できない
不審なアクセスや通信が確認されたとき、そのリスクや緊急度を評価する基準がなければ、追加調査を優先するのか、直ちに関係部門へ連携するのか判断に迷います。
(3)対応権限が分からない
不正アクセスが疑われても、ネットワークの遮断や端末の隔離をどの担当者や責任者が判断・承認するのか不明確な状態だと、対応開始までに時間を要します。一方、不用意な措置は業務への影響や証拠の消失につながる可能性もあります。
このように、初動対応が遅れる原因は、技術的な問題だけではなく、報告先や判断基準、対応権限といった組織体制や運用設計にも潜んでいるといえるでしょう。
4-3.組織が動くために必要な事前準備
こうした事態を防ぐには3つのポイントを明確にしておく必要があります。重要なのは、これらを文書化するだけでなく、関係者が内容を理解し、実際に行動できる状態にしておくことです。
1:報告・連絡体制
異常発見時の報告先や連絡手段だけでなく、担当者不在時の代替ルートを定めておくとよいでしょう。
2:判断基準
異常の内容や対象となる情報の重要度、影響範囲などを踏まえた緊急度の評価基準を設けることも欠かせません。サイバー攻撃や情報漏えいだと確定していない段階でも、一定の条件に該当すれば上位者へ報告する仕組みが重要です。
3:対応権限
ネットワークの遮断や端末の隔離などの実施可能な措置を定め、決裁者と承認手順を明確にしておくことも求められます。
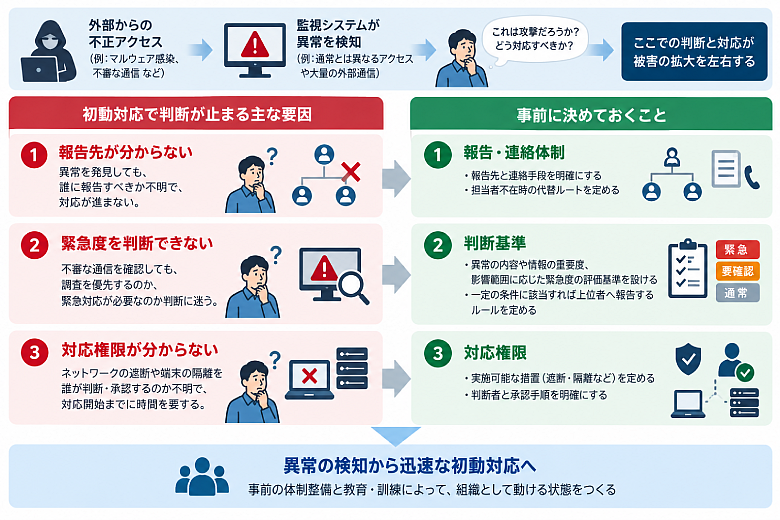
図:異常を検知しても組織が動けない理由と、その対策
5.組織の対応力を高める体制整備と人材育成
5-1.情報漏えいに共通する組織的な課題
前章では、不正アクセスを例に、初動対応で判断が止まる場面を紹介しました。各課題は、外部攻撃に限って生じているものではありません。従業員による誤送信や内部不正など、さまざまな情報漏えい事案にも共通します。
内部不正では、正規のアクセス権限を持つ従業員が関与する場合があり、不審な操作と通常業務の操作を区別することが難しいケースもあります。そのため、イレギュラーな操作を検知する仕組みに加え、誰が状況を評価し、どの段階で関係者へ報告するかを明確にしておく必要があります。
情報漏えいの原因や必要な措置は異なりますが、「異常を把握し、報告し、判断し、対応する」という基本的な流れを、組織として機能させる必要がある点は共通しているといえるでしょう。
5-2.研修で学び、自社の体制・手順に落とし込む
情報漏えいの原因を問わず、迅速な初動対応には、体制や手順の整備に加えて、それらを適切に運用できる人材の育成が必要です。
こうした組織的な対応力の向上を支援する取り組みの一つとして、NTTデータでは、セキュリティ人材を育成する研修プログラム「CybersecAcademy®」を提供しています。その一つである「システム開発者/運用者向け内部不正防止研修」では、内部不正対策を「特定・防止・検知・対応・抑止」の5つの観点から体系的に学びます。また、業務や制度の仕組みづくり、経営者・責任者の役割、インシデント発生時の受付、トリアージ、一次報告なども取り上げています。
内部不正を対象とした内容ですが、役割分担の明確化や初動対応の判断など、組織としてインシデントに備える考え方には、外部攻撃への対応にも共通する要素があります。ただし、研修で知識を身につけるだけでは十分ではありません。学んだ内容を自社のシステム構成や運用体制に合わせ、具体的な対応手順に落とし込むことが重要です。
5-3.訓練によって実効性を確認する
整備した体制や手順が、実際に機能するか確認することも欠かせません。例えば、外部からの不正アクセスが疑われる状況を想定し、担当者への報告、緊急度の判断、対応方針の決定までを確認する訓練が考えられます。訓練を通じて、連絡が滞る場面や判断に迷うポイントを明らかにし、体制や手順を改善していくことが重要です。「研修で学ぶ」「自社の体制・手順に落とし込む」「訓練で機能を確認する」という取り組みを継続することが、実際に動ける組織づくりにつながります。
6.まとめ:組織の対応力が被害を左右する
情報漏えい対策では、防御や検知の仕組みを整えることが重要です。しかし、それらを導入しただけで安心できるわけではありません。万が一の事態に迅速に対応するためには、報告先や判断基準、対応権限を明確にし、関係者が適切に行動できる体制が必要です。セキュリティ対策の実効性は、仕組みを導入したかどうかだけでなく、異常発生時に組織として適切に動けるかどうかにも表れます。

CybersecAcademy® SOC/CSIRTからCISOまで、あらゆる領域をカバーするセキュリティ研修についてはこちら:
https://www.nttdata.com/jp/ja/lineup/cybersecacademy/
対策のしおり | 情報セキュリティ | IPA 独立行政法人 情報処理推進機構についてはこちら:
https://www.ipa.go.jp/security/guide/shiori.html
Cybersecurity Framework | NISTについてはこちら:
https://www.nist.gov/cyberframework?utm_source=chatgpt.com
漏えい等の対応とお役立ち資料 |個人情報保護委員会についてはこちら:
https://www.ppc.go.jp/personalinfo/legal/leakAction/?utm_source=chatgpt.com