


SBOMを活用した「ソフトウェア脆弱性統合管理サービス」の提供を開始
~日々更新される脆弱性情報から自組織への影響を見極め、対応優先度の判断を支援~
トピックス
2026年9月25日
株式会社NTTデータ
株式会社NTTデータ(以下、NTTデータ)は、フロンティアAIを活用したサイバーリスク対応サービス注1の脅威・脆弱性の分析、影響評価、優先度判断を支えるサービスとして、SBOMを活用したSaaS型サービス「ソフトウェア脆弱性統合管理サービス」注2の提供を2026年9月25日より開始します。
フロンティアAIをはじめとするAI技術の進展により、脆弱性の発見・分析力が向上し、サイバー攻撃においてもAI技術の活用が進むと考えられます。これに伴い、企業・組織では、脆弱性の発見・把握に加え、自組織への影響を特定し、リスクに応じて対応優先度を判断することの重要性が高まっています。
本サービスは、各事業部門や委託先で作成されたSBOMを組織横断で一元管理し、外部の脆弱性情報と継続的に照合することで、自組織に影響する脆弱性と影響範囲を迅速に特定します。さらに、脆弱性の深刻度、悪用状況、利用環境、資産重要度などを踏まえたリスク評価と対応優先度の判断、各部門・各システムの対応状況の一元管理を支援します。これにより、優先度の高い脆弱性への対応に注力できる環境を整え、脆弱性を発見するだけでなく、自組織への影響を見極め、優先順位を判断し、対応完了まで管理する脆弱性管理への高度化を支援します。
NTTデータは、本サービスを通じて、AI技術の進展に伴い求められる迅速かつ継続的な脆弱性管理の実現を支援します。
背景
フロンティアAIをはじめとするAI技術の進展により、サイバー攻撃における攻撃対象の探索、脆弱性分析、攻撃方法の検討・実行の高速化・自動化が進み、脆弱性が攻撃に悪用されるまでの時間が短くなることが想定されます。一方、防御側でも脆弱性の発見・分析能力が向上することで、企業・組織が取り扱う脆弱性情報は今後さらに増加すると考えられます。脆弱性情報が増加する中、自組織への影響範囲を把握し、リスクに応じて対応の優先度を迅速に判断することが重要です。また、ソフトウェア構成情報や脆弱性情報、対応状況が部門・システムや委託先ごとに分散している場合、重大な脆弱性発生時の影響調査や対応状況の把握に時間を要します。このため、SBOMを活用して自組織のソフトウェア構成を把握し、最新の脆弱性情報と継続的に照合した上で、影響範囲の特定、リスク評価、優先度判断、対応状況管理までを一連のサイクルとして実施することが求められています。
サービス概要
本サービスは、SBOMを活用し、企業・組織が利用するソフトウェアの構成情報、最新の脆弱性情報、脆弱性対応状況を統合的に管理するSaaS型サービスです。各事業部門や委託先で作成されたSBOMを外部の脆弱性情報と継続的に照合することで、既知の脆弱性の検出に加え、脆弱性が影響するシステムやソフトウェア、ライブラリを迅速に特定します。さらに、脆弱性の深刻度、悪用状況、資産重要度等を踏まえたリスク評価と、事業への影響を考慮した対応優先度の判断を支援し、各部門・各システムにおける対応状況を一元管理します。これにより、ソフトウェアの脆弱性を検知するだけでなく、自組織への影響を把握し、優先順位を決め、対応完了まで管理する環境を提供します。
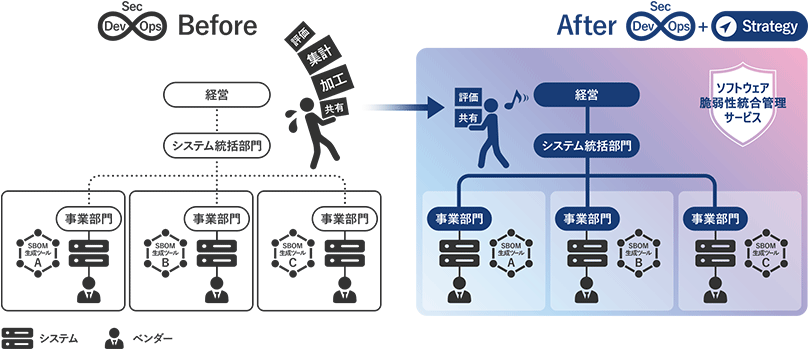
図:「ソフトウェア脆弱性統合管理サービス」導入前後のイメージ
本サービスの特徴
特徴1:既存のツールや運用を生かし、企業・組織全体のソフトウェアリスクを統合管理
各事業部門や委託先で利用しているSBOM生成ツールやSCAツール等から出力されたSBOMを集約し、企業・組織全体のソフトウェア構成情報を一元的に管理します。システムごとに異なるツールや管理方法を採用している場合でも、SBOMを共通の情報として活用することで、部門や委託先をまたいだソフトウェア構成情報、脆弱性情報、対応状況を組織横断で把握できます。
特徴2:日々更新される脆弱性情報から、自組織への影響と対応すべき対象の見極めを支援
登録されたSBOMと外部の脆弱性情報を継続的に照合し、脆弱性の影響を受けるシステム、ソフトウェア、ライブラリを迅速に特定します。また、直接利用しているソフトウェアだけでなく、ライブラリ間の依存関係も含めて影響範囲を可視化します。さらに、CVSS注3などの技術的な深刻度だけでなく、KEV注4などの悪用情報、利用環境、資産重要度、事業への影響などを踏まえてリスクを評価することで、検出された脆弱性の中から、優先して対応すべき対象の絞り込みと判断を支援します。
特徴3:脆弱性の発見から対応完了まで、継続的な管理・運用を支援
脆弱性を検知するだけではなく、各システムの対応状況を一元的に管理し、進捗状況や未対応の脆弱性を組織横断で可視化します。これにより、システム統括部門は、企業・組織全体の脆弱性リスクと対応状況を継続的に把握できます。またNTTデータは、SaaSの提供に加え、PoC、導入計画の策定、SBOM管理方針やリスク評価基準、運用プロセスの設計から、脆弱性管理業務の運用支援まで、お客さまの状況に応じて一気通貫で支援します。
本サービスにより期待される効果
効果1:重大な脆弱性発生時の影響把握と初動対応を迅速化
重大な脆弱性が公開された際に、脆弱性情報とSBOMを照合することで、自組織への影響範囲を迅速に把握できます。従来、各システム担当者や委託先への問い合わせ等によって行っていた影響調査を効率化し、リスク評価や対応優先度の判断までに要する時間を短縮することで、迅速な初動対応を支援します。
効果2:脆弱性情報への対応負荷を軽減
脆弱性情報と自組織のソフトウェア構成情報を継続的に照合し、自組織への影響やリスクを踏まえて対応対象の絞り込みを支援することで、確認・調査する負担を軽減します。これにより、システム管理者やセキュリティ担当者は、対応優先度の高い脆弱性への対応に注力できます。
効果3:組織横断での脆弱性管理の可視化と統制を強化
ソフトウェア構成情報、脆弱性リスク、対応状況を一元管理することで、システム統括部門やセキュリティ統括部門は、企業・組織全体の状況を継続的に把握できます。各部門や委託先における対応状況を横断的に確認することで、対応漏れの防止や進捗管理を効率化するとともに、経営層への報告、監査、規制対応等に必要な情報の把握を支援します。
今後の展望
NTTデータは、本サービスの提供を通じて、企業・組織におけるソフトウェア構成情報および脆弱性対応状況の統合管理を支援するとともに、AI技術の進展に伴い求められる迅速な脆弱性管理サイクルの実現を支援します。今後は、サービス機能を拡充し、システム統括部門が企業全体のソフトウェア構成情報、脆弱性の影響範囲および対応状況をより管理しやすい環境の整備を進めていきます。
将来的には、個社・組織単位の管理にとどまらず、グループ会社や委託先、企業間のサプライチェーンを含めたソフトウェア構成情報と脆弱性リスクの可視化を実現し、サイバーリスクへの対応を支えるプラットフォームサービスの提供をめざします。
注釈
-
注1
フロンティアAIを活用したサイバーリスク対応サービスを提供開始
(https://www.nttdata.com/global/ja/news/release/2026/070700/) -
注2
ソフトウェア脆弱性統合管理サービス
(https://www.nttdata.com/jp/ja/lineup/software-vulnerability-integrated-management/) - 注3 CVSSとは、情報システムの脆弱性に対する汎用的な評価手法であり、脆弱性の深刻度を同一の基準で定量的に比較するために用いられる
- 注4 KEVとは、米国の政府機関CISAが公開している実際に悪用が確認された脆弱性のリスト
本件に関するお問い合わせ先
フロンティアAIを活用したサイバーリスク対応サービス全般に関するお問い合わせ先
株式会社NTTデータ
テクノロジービジネス事業本部
テクノロジーセールス事業部
E-mail:frontier-ai-security@hml.nttdata.co.jp
ソフトウェア脆弱性統合管理サービスに関するお問い合わせ先
株式会社NTTデータ
第二公共事業本部
第一ソーシャルセキュリティ事業部
グローバルセキュリティ担当
E-mail:sbomservice-ss@hml.nttdata.co.jp