

1.SOC高度化の必要性
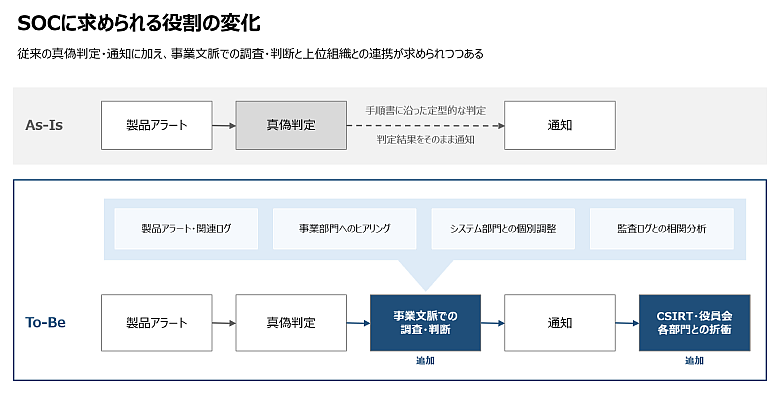
近年、アラートやインシデントに対してより迅速な意思決定を求めるケースが増えています。一方で、攻撃手法は複雑化の一途を辿っており、セキュリティ製品のアラートや関連するログだけで判断することが難しくなっています。事業部門へのヒアリングやシステム部門への個別調整、またはアーカイブされた監査ログとの相関分析などが必要になるケースが散見され、迅速な対応はより困難になりつつあります。
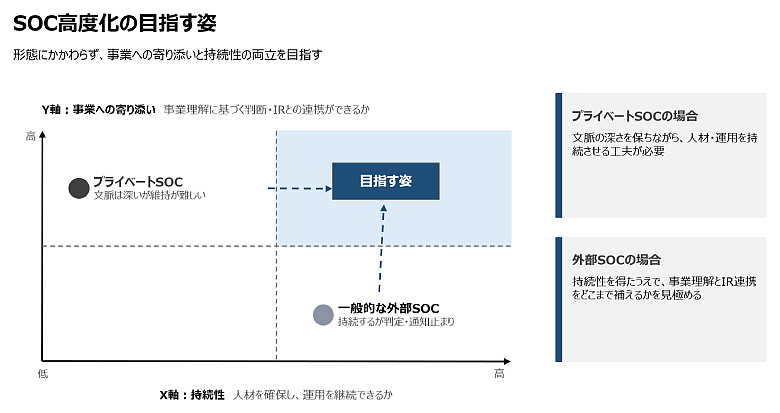
こうした状況から、SOCに求められる役割は、単なる24/365のアラート監視やSIEMオペレーションにとどまらず、事業やシステム特性を把握した上でのトリアージや意思決定の支援へと広がりつつあると考えています。このような高度運用が実現すれば、上位組織(例:CSIRTや役員会)や各部門とより踏み込んだ折衝が可能になり、SOCの評価も「単なるセキュリティ製品のアラート運用部隊」から「事業継続に役立つSOC」へと昇華し、ひいては投資対効果の向上につながるでしょう。
2.理想はプライベートSOC
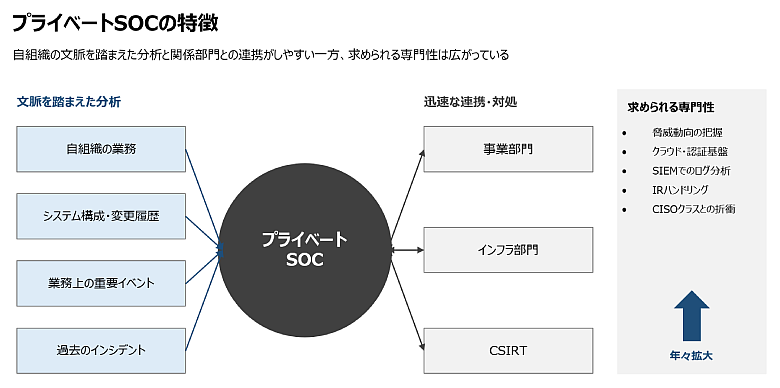
事業やシステム特性を把握した上でのトリアージや意思決定のような高度運用は、プライベートSOC形態が理想です。その要件として、内部に配置した専門組織が自組織業務やシステムを把握し、変更履歴や業務上の重要イベント、過去インシデントなどを理解した上で文脈を踏まえたアラート分析を行うことを挙げる事業者は少なくありません。また、インシデントレスポンスを見据えた観点でも、プライベートSOCであれば、事業部門やインフラ部門とコミュニケーションが取りやすく、迅速な血止めや対処の対応が期待できます。
一方で、作業者に求められる知識やテクニックは年々広範囲になっており、脅威動向の把握、クラウドや認証基盤に関する知識、高度なSIEM操作によるログ分析など多岐にわたります。インシデントレスポンスを見据えた観点では、インシデントハンドリングやCISOクラスとの折衝など、高い専門性が求められるケースも散見されています。プライベートSOCでは、こうした専門性を持つ人材を自組織で揃え、維持し続けることが次の課題です。
3.プライベートSOCの課題
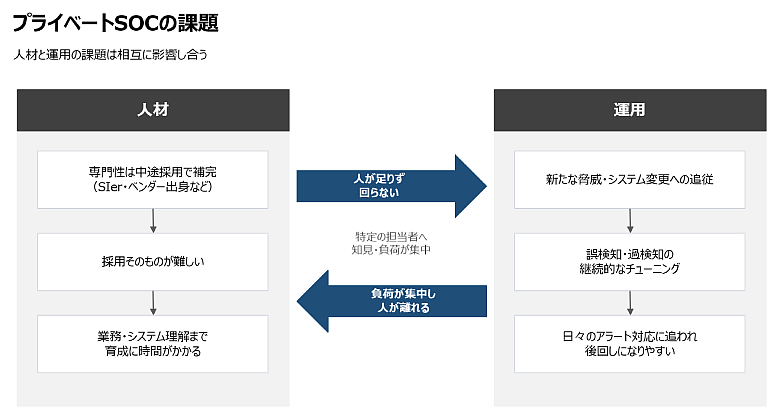
あらためて、プライベートSOCの代表的な課題2つを整理します。
人材
多くのプライベートSOCは、セキュリティベンダーやSIerなどの中途採用者などで専門性をカバーする傾向がある印象ですが、人材確保は容易ではありません。採用できたとしても、運用を担える人材へ育成するまでには事業部門の業務内容やシステム構成理解が必要で、相応の時間を要します。
運用
SOCは、新たな脅威(例:AIやIDaaSの悪用など)や事業部門・インフラ部門のシステム変更への追従、誤検知や過検知などの継続的なルールチューニングなど定常的に対応する必要があります。しかし、日々の慌ただしいアラート対応の中で、これらを継続することは容易ではありません。人材不足から特定のメンバーの知見に依存するケースや、特定の担当者への負荷の集中により、最終的に担当者が離職してしまうケースも見られます。
プライベートSOCの維持においては、人材と運用の課題に継続的に向き合う必要があります。
4.外部SOCに求められること
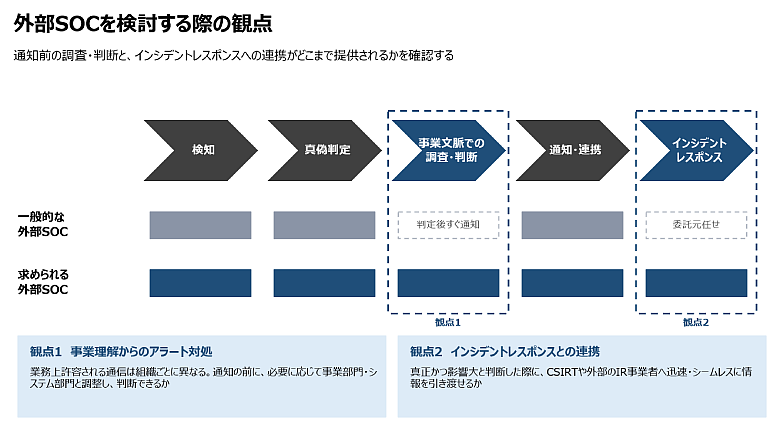
プライベートSOCにおいて、「人材」「運用」という2つの課題解決が難しい場合、外部SOC事業者を活用するという選択肢があります。外部SOCでは、要員確保や運用維持はサービスとして提供されます。ただし、作業範囲は製品アラートの真偽判定までとなるサービスが一般的で、その先の判断は委託元に委ねられることが多いのが実情です。外部SOC活用を検討する場合は、プライベートSOC機能をどこまで補うことができるかの見極めが重要です。
以下は一例です。
例:事業理解からのアラート対処
業務上許容されるアプリケーションや通信は組織によって異なるため、業務特性やシステム構成などを踏まえた判断が必要になるケースがあります。必要に応じて事業部門やシステム部門と個別調整できる機能が望ましいです。
例:インシデントレスポンスとの連携
アラート調査結果から真正かつ影響大である旨が報告され、その結果からインシデントレスポンスが発動される場合に、SOCは上位組織(例:事業者側のSOC担当者やCSIRT)との迅速連携だけでなく、委託されるインシデントレスポンス対応事業者(例:フォレンジックベンダやサイバーセキュリティコンサルティングファームなど)との情報連携ができる機能を有していることが望ましいです。
5.SOC高度化に向けて
昨今のSOCに求められているのは、単なるアラート監視ではなく事業継続のための判断を支えることです。その意味では、自組織の事業を理解し、各部門と連携できるプライベートSOCは理想の形です。一方で、人材確保や運用改善を自組織だけで続けることは容易ではありません。外部SOC活用は魅力的な選択肢と言えますが、安易な判断は、プライベートSOCが持っていた柔軟性を失いかねないため、注意が必要です。
事業に寄り添い、インシデントレスポンスまで見据えた運用をどう実現するか。内製か外部かにかかわらず、SOC高度化の本質はそこにあると考えています。

UnifiedMDR® for Cyber Resilience(全業種向け)についてはこちら:
https://www.nttdata.com/jp/ja/lineup/unifiedmdr/
FinSOC®(金融機関向け)についてはこちら:
https://www.nttdata.com/jp/ja/lineup/finsoc/