

1.AIで加速する脆弱性の発見と悪用
AIの高度化は、脆弱性の発見だけでなく、発見後に攻撃へ利用するまでのプロセスも加速させています。攻撃対象は、AIが新たに発見した脆弱性に限りません。
企業のシステムには、改修の先送りや古い技術の継続利用などにより、既知の脆弱性が「技術的負債」として残ることがあります。攻撃者がAIを使い、公開済みの脆弱性情報をもとにした攻撃コードの作成を支援させるなど、既知の脆弱性をこれまで以上に速く攻撃へつなげる動きも見られます。
例えば、Anthropic社が2026年9月に公表した検証では、隔離環境でAIモデル「GLM-5.3-Flash」が、Google Chromeに関する脆弱性(CVE-2026-11645)を含む2件の既知の脆弱性を組み合わせ、実際に動作する攻撃コードを作成したと報告されています。研究者の関与は約20分、AIによる作業時間は約8時間であり、AIが既知の脆弱性を悪用するための準備を担えることを示す事例といえます。(※2)
こうした状況では、既知の脆弱性を未対応のまま抱え続けること自体が、これまで以上に大きなリスクになります。
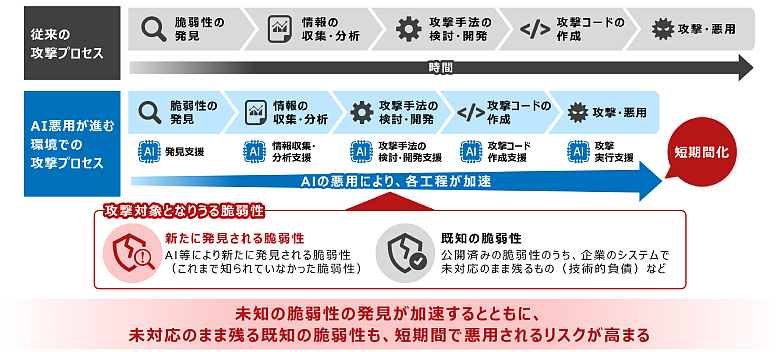
図1:AIによって加速する脆弱性の発見と悪用
国内のWebシステムなどへの不正アクセスによる情報漏えいが相次ぐ中、JPCERT/CCは2026年10月に注意喚起を公表しました。同注意喚起では、既知の脆弱性の探索・悪用を試みる攻撃や、API経由の不正操作が報告されており、既知の脆弱性への対処を着実に進める重要性が改めて浮き彫りになっています。(※3)
一方でフロンティアAIへの対応であっても、脆弱性対策の基本が大きく変わるわけではありません。まずは、既存の脆弱性管理が組織として確実に機能しているかを見直すことが重要です。
次章では、その基本を3つの観点から整理します。
https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities
2.フロンティアAI時代でも変わらない脆弱性管理の3つの基本
本章では、脆弱性管理の基本を、「予防する」「早期に検出する」「適切に評価し、対処する」という3つの観点から整理します。具体的な対策の選択や適用範囲に、すべての企業に共通する一つの正解があるわけではありません。システムの特性や事業上のリスク、組織体制などを踏まえ、自社に適した形で組み合わせることが重要です。
2-1.脆弱性を予防する
まず重要なのは、企画や設計の段階からセキュリティを組み込み、脆弱性を作り込みにくくすることです。こうした考え方は、Security by Designにも通じます。NTT DATAでは、共通のセキュリティ品質基準を整備し、設計から運用まで各工程に応じた対策を実施することで、セキュリティ品質の向上を図っています。
鍵となるのは、個々の開発者の知識や経験だけに依存するのではなく、組織として一定のセキュリティ品質を確保できる基準や仕組みを整えることです。
2-2.脆弱性を早期に検出する
設計や実装段階で対策しても、すべての脆弱性を未然に防ぐことは困難です。そのため、開発やテストの工程での検出も必要です。例えば、IAST(Interactive Application Security Testing)は、実行中のアプリケーションの内部情報を分析し、機能テストと並行して脆弱性の検出に役立てる手法です。(※4)開発工程の早い段階でセキュリティ上の問題を発見し、対処する考え方は、「シフトレフト」と呼ばれます。
さらに、設計から運用までのプロセス全体にセキュリティ活動を組み込む取り組みは、「DevSecOps」の考え方にもつながります。(※5)
専門家によるWebアプリケーション診断では、ツールだけでは判断しにくい問題も含めて確認します。
手法ごとに、検出できる脆弱性や適用する工程は異なります。一つの手法ですべてを確認しようとするのではなく、複数の方法を組み合わせ、互いの検出範囲を補完することが重要です。また、リリース後も、新たに公表された脆弱性や構成・設定の変更を踏まえ、継続的に脆弱性を検出する必要があります。
昨今、AIを活用して脆弱性の探索や検証を行う診断技術も登場しており、診断手法の選択肢が広がっています。(※6)
対象となるのは、重要な情報を大量に扱うサービスや、外部からアクセス可能なWebアプリケーション、第三者がダウンロードできるスマートフォンアプリとその接続先API・バックエンドサーバ(※7)などです。こうしたシステムでは、攻撃動向や侵害時の影響、自社の責任範囲、社会的要請、診断の有効性などを踏まえ、AIを活用した診断が必要となる場面も増えていくでしょう。
https://www.nttdata.com/jp/ja/trends/data-insight/2021/0824/
https://www.nttdata.com/jp/ja/trends/data-insight/2024/0125/
2-3.脆弱性を適切に評価し、対処する
脆弱性は、検出しただけではリスク低減につながりません。検出結果に応じて、自組織への影響や悪用可能性を評価し、優先度に応じた対処につなげる必要があります。その際には、脆弱性の深刻度を示すスコアだけで判断するのではなく、実際の悪用状況(※8)や外部からの到達可能性を考慮します。さらに、対象となるシステムや情報の重要度、そのシステムが置かれている状況なども踏まえて対応の優先度を判断します。
対応状況や残存リスクを継続的に確認することも欠かせません。修正プログラムが未提供の場合や、適用に時間を要する場合には、不要な外部公開の停止、アクセス制限、対象機能の一時停止などの緩和策を検討します。攻撃経路によっても緩和策の効果は異なるため、適用後の確認と、恒久的な修正までの期限管理が必要です。
こうした影響評価や対応を支える基盤として、SBOM(Software Bill of Materials:ソフトウェアを構成する部品の一覧)を活用し、各システムで使用するソフトウェアや部品のバージョンを把握しておくことも有効です。(※9)
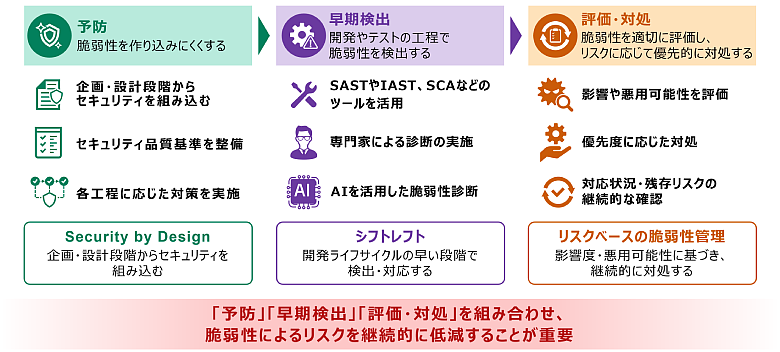
図2:脆弱性管理の3つの基本
脆弱性管理で重要なのは、検出件数そのものではなく、残るリスクをどれだけ減らせたかという視点
脆弱性の深刻度だけでなく、自組織への影響や悪用可能性などを踏まえて対応の優先度を判断する考え方は、「リスクベースの脆弱性管理」と呼ばれます。
https://www.cisa.gov/known-exploited-vulnerabilities-catalog
https://www.nttdata.com/jp/ja/trends/data-insight/2025/0120/
3.脆弱性管理を全社で継続させるガバナンス
ここまで紹介した3つの基本を全社で継続させるには、ルールやツールの整備をするだけでは十分な対策とはいえません。多くのシステムやプロジェクトを抱える企業では、それぞれの特性や体制が異なるため、共通のルールを定めるだけでは、対策の実行や対応状況にばらつきが生じます。そのため、施策を定めるだけでなく、各プロジェクトで実行し、その状況を把握し、必要な改善につなげるところまでを一連の仕組みとして整えることが重要です。
例えば、対象となるシステムを把握できていなければ対策漏れが生じ、診断後の対応状況を追えていなければ脆弱性が残存する恐れがあります。また、得られた知見がプロジェクト内にとどまれば、同じ不備が別のシステムでも繰り返されかねません。
こうした課題を踏まえ、自社の脆弱性管理を見直す際には、次の3点が確認軸になります。
1.把握
施策の適用対象となるシステムや資産を、継続的に把握できる仕組みになっているか。
2.実行・確認
自社の組織やシステムの特性に合った対策を選択し、その実施状況や、脆弱性検出後の対応状況を確認できるプロセスになっているか。
3.改善
各システムやセキュリティ施策の運用から得られた課題や知見を、全社の基準や施策の改善へ還元できる仕組みになっているか。
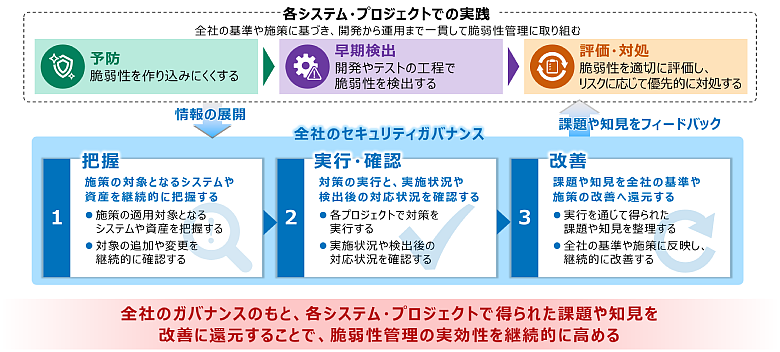
図3:脆弱性管理を全社で継続させるガバナンス
セキュリティ対策で重要なのは、「何をするか」だけでなく、「組織の中でどう機能させ、継続するか」という視点
AIは、脆弱性管理を高度化する有効な手段になり得ます。AIによる対策を効果的に活用し、継続的なリスク低減につなげるためにも、セキュリティガバナンスという土台が欠かせません。
4.まとめ
AIを活用したサイバー攻撃への備えとして、防御側でもAIの活用は今後さらに進んでいくでしょう。こうした中でも重要なのは、脆弱性を予防し、早期に検出し、適切に評価し、対処する仕組みが、組織として機能しているかどうかです。さらに、これらの取り組みを個々のプロジェクトに閉じるのではなく、実施状況を把握し、そこで得られた知見を全社へ還元する仕組みを整えることが欠かせません。
新しい脅威に備えるために、まず基本を着実に実践する。そして、その取り組みを組織として継続的に改善する。あわせて、攻撃動向やシステムのリスクに応じて、AIを活用した診断などの新たな手法も取り入れながら、対策の実効性を高めていく。
こうした取り組みが、フロンティアAI時代の脆弱性管理に求められる備えだと考えます。

NTTデータ、NTTドコモビジネス「フロンティアAIを活用したサイバーリスク対応サービスを提供開始」のニュースリリースについてはこちら:
https://www.nttdata.com/global/ja/news/release/2026/070700/
SBOMを活用した「ソフトウェア脆弱性統合管理サービス」の提供を開始のニュースリリースについてはこちら:
https://www.nttdata.com/global/ja/news/topics/2026/092500/
あわせて読みたい: