

- 目次
1.SOC運用の変化とAIの役割
SOCでは、セキュリティ製品のログやアラートに加え、IT資産や利用者、業務など、判断に必要な情報が多様化しています。また、事象の調査だけでなく、対応要否の判断、インシデントへの対応やその結果を踏まえた運用改善まで、一連の業務を迅速につなげることが求められます。
一方、必要な情報が分散していることや、判断基準が担当者の経験に依存すること、チーム間の引き継ぎや承認などが、迅速な対応を難しくする場合があります。こうした中、複数の情報を収集・関連付けし、調査や判断に必要な情報を提示する役割として、AIへの期待が高まっています。
AI導入では、個々の作業の自動化だけでなく、「調査→判断→対応→改善」というSOC業務全体の中でAIが担う範囲を定め、人の判断や対応へつなげることが必要です。
2.SOC運用におけるAI SOCエージェント
近年、アラートトリアージや一次調査の一部をAIが担い、人がその結果をもとに複雑な判断を行うSOCの将来像が、主要なセキュリティ事業者から提示されています(※1)(※2)。
本稿では、SOC業務の一部について情報を収集・分析し、判断材料を提示するAIを「AI SOCエージェント」、これを組み込んだ運用モデル全体を「AI SOC」と呼びます。AI SOCエージェントの役割は、単に個々の作業を自動化することではなく、複数の情報を関連付け、人の判断に必要な情報を提示することにあります。
ただし、AI SOCエージェントが技術的に動作することと、その結果を実際のSOC運用で継続的に利用できることは同じではありません。NTT DATAでのAI SOCエージェントの評価を通じて、実運用につなげるためには、AIの機能や性能だけではなく、あらかじめ設計すべきポイントがあることが見えてきました。
3.実運用に必要な3つの設計ポイント
NTT DATAでAI SOCエージェントの評価を進める中で、AIが技術的に動作しても、そのままSOC運用で利用できるとは限らないことが分かりました。実運用につなげるためには、次の3つの設計ポイントがあります。全体像を図1に示します。
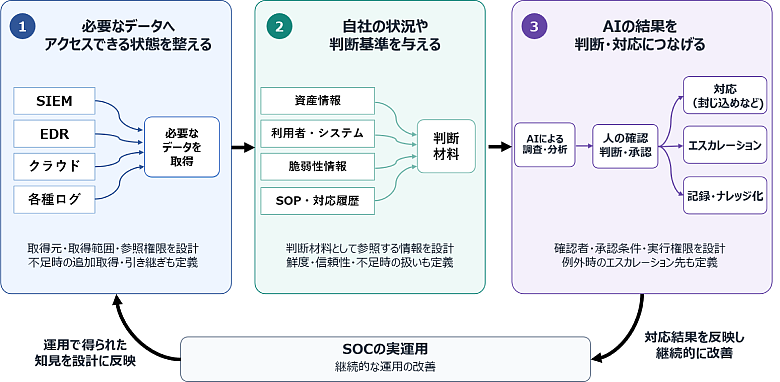
図1:実運用に必要な3つの設計ポイント
工程1:必要なデータへアクセスできる状態を整える
SIEMやEDRなど製品ごとに参照権限やログの保持期間、取得できる情報が異なります。AI SOCエージェントが調査を行うためには、対象業務ごとに必要なデータを特定し、取得元・取得範囲・参照権限を設計する必要があります。また、必要なデータを取得できない場合に、追加で取得するのか、人へ確認を引き継ぐのかといった手順もあらかじめ定めます。
工程2:自社の状況や判断基準を与える
AI SOCエージェントが組織の状況を踏まえた調査結果を提示するためには、対象業務ごとに必要な情報を整理し、どの情報を判断材料として参照させるかを設計する必要があります。たとえば、資産の重要度、利用者やシステムの情報、脆弱性情報、標準作業手順書、過去の対応履歴などが該当します。また、情報の鮮度や信頼性を確認し、不足時の扱いもあらかじめ定めます。
工程3:AIの調査結果を判断・対応につなげる
AI SOCエージェントが提示した調査結果を実運用で利用するためには、結果の確認者、対応へ移行する条件、承認が必要な処理、AIと人それぞれに付与する実行権限を設計する必要があります。特に、端末の隔離やアカウント停止など業務への影響を伴う処理では、どの条件までをAIに任せ、どこから人の判断・承認が必要なのかを明確にします。また、情報不足や想定外の事象が発生した場合のエスカレーション先もあらかじめ定めます。
4.AIと人の判断・実行範囲を設計する
3つの設計ポイントの中でも、AIの調査結果を誰が確認し、どこまで対応へつなげるかという運用設計は特に重要です。
AI SOCエージェントは、情報収集や関連付け、調査結果や対応候補の提示を担うことができます。一方で、端末隔離やアカウント停止、通信遮断など、業務影響を伴う処理については、AIの調査結果だけで実行するのではなく、人による確認や承認を必要とすることが求められます。
ただし、すべての処理で人の承認を必要とすると、確認作業が新たなボトルネックになる可能性があります。そのため、影響度や情報の充足度、AIが提示した結果などをもとに、AIが自律実行する処理、人の確認を経て実行する処理、人へ引き継ぐ処理をあらかじめ分けておく必要があります。
重要なのは、AIに「何ができるか」だけで役割を決めるのではなく、処理による影響や必要な説明責任を踏まえて、人とAIの判断・実行範囲を設計することです。
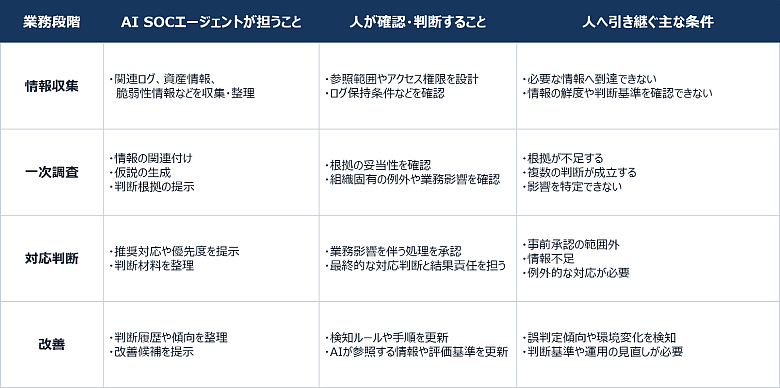
表:AI SOCエージェントと人の判断・実行範囲
5.導入効果と実運用への適合性を評価する
AI SOCエージェントの評価では、まず対象とする業務や課題を1つか2つに絞り、何を改善したいのかを明確にします。そのうえで、「導入効果」と「実運用への適合性」の二つの観点から評価し、対象業務への適用可否につなげます。評価の全体像を図2に示します。
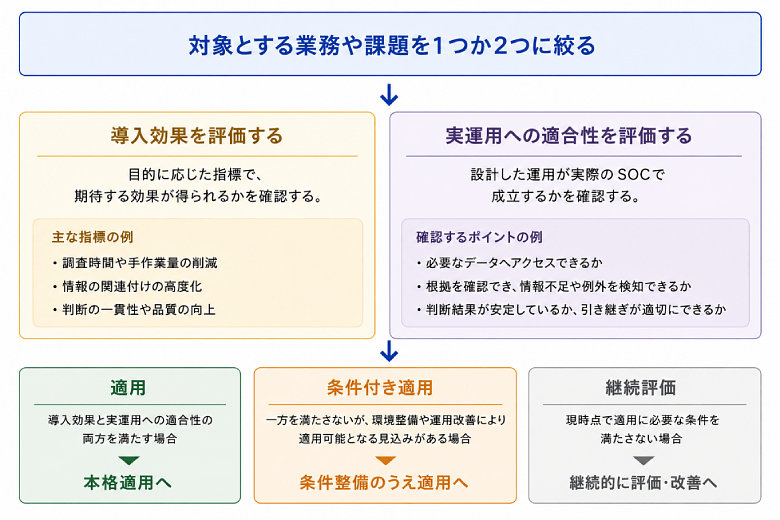
図2:導入効果と実運用への適合性による評価フロー
工程1:導入効果の評価
効率化を目的とする場合は、調査時間や手作業量、引き継ぎ時間などを評価します。高度化を目的とする場合は、情報の関連付け、判断根拠の明確さ、判断の一貫性などを評価します。
工程2:実運用への適合性の評価
必要なデータへアクセスできるか、AIが提示した判断根拠を確認できるか、情報不足や例外を把握して人へ引き継げるか、同様の条件で結果が大きく変動しないかなどを評価します。期待する導入効果を継続的に得るための前提条件でもあります。
工程3:適用可否の整理
両方を満たす場合は「適用」、データや権限、運用手順などの整備によって利用可能になる場合は「条件付き適用」、実運用への適合性を満たさない場合は「継続評価」と整理します。
このように、AI SOCエージェントの適用可否を確認する際は、機能が動作するかだけではなく、期待する効果が得られるか、そしてその効果を実運用で継続できるかの両面から評価することが重要です。
6.自動化率ではなくSOCにおける判断の質を高める
AI SOCエージェントを実運用につなげるには、機能や性能だけを評価するのではなく、必要なデータへアクセスできること、自社の状況や判断基準を与えられること、AIの調査結果を人の判断・対応へつなげられることまでを一体として考える必要があります。さらに、導入前には期待する効果と実運用への適合性の両面から評価し、適用する業務や必要な条件を見極めることが大切です。
目的は、AIによる自動化率を高めることだけではありません。AIによって情報収集や分析を効率化し、人がより適切な判断根拠に基づいて判断できる状態をつくること、さらに、その結果を運用手順や検知ルール、AIが参照する情報へ反映し、SOC運用を継続的に改善することに価値があります。
NTT DATAでは、AI SOCエージェントの評価を通じて、技術面だけでなく、データ、運用設計、人との役割分担を含めた実運用への適用可能性を確認しています。こうした実践から得た知見を生かし、お客さまの環境に応じたAI SOCエージェントの導入・運用設計を支援することで、人とAIが協働し、より質の高い判断を継続できるSOCの実現を目指します。

Microsoft, “The agentic SOC—Rethinking SecOps for the next decade,” 2026年4月9日についてはこちら:
https://www.microsoft.com/en-us/security/blog/2026/04/09/the-agentic-soc-rethinking-secops-for-the-next-decade/
Google Cloud,「エージェント SOC」についてはこちら:
https://cloud.google.com/solutions/security/agentic-soc?hl=ja
あわせて読みたい: